KI und Datenschutz
im Unternehmen
KI wird im Unternehmen besonders wertvoll, wenn sie neben öffentlich verfügbaren Informationen auch interne Daten und Dokumente verarbeiten kann. Dazu gehören Personal- und Kundendaten ebenso wie Verträge, Kalkulationen, Projektdokumentationen, technische Unterlagen und internes Fachwissen.
Neben den gesetzlichen Datenschutzpflichten haben Unternehmen ein eigenes wirtschaftliches Interesse am Schutz dieser Informationen. Gelangen sie in unbefugte Hände, können finanzielle Schäden und Wettbewerbsnachteile entstehen. Damit wird entscheidend, wo diese Inhalte verarbeitet werden, welche Systeme darauf zugreifen und wer sie innerhalb des Unternehmens verwenden darf.
Die IOWIS Plattform schafft dafür eine lokal betriebene und zentral administrierbare KI-Umgebung. Sprachmodelle, interne Wissensbestände, Berechtigungen und externe Verbindungen lassen sich passend zum vorgesehenen Einsatz steuern.
Datenschutz und der Schutz von Unternehmenswissen
gehören zusammen
Datenschutz betrifft Informationen, die sich auf Personen beziehen. Im Unternehmensalltag können das beispielsweise Beschäftigtendaten, Arbeitsverträge, Bewerbungen, Kundenvorgänge, Kontaktdaten oder Angaben in Support- und Projektunterlagen sein.
Nicht alle schützenswerten Informationen sind jedoch personenbezogen. Auch folgende Inhalte sollten nicht unkontrolliert an externe Dienste gelangen oder für unberechtigte Personen zugänglich sein:
- Kalkulationen und Angebotsunterlagen,
- Verträge und Verhandlungsstände,
- Produkt- und Entwicklungspläne,
- Quellcode und technische Dokumentationen,
- interne Prozesse und Arbeitsanweisungen,
- Kunden- und Projektinformationen,
- Strategien, Analysen und internes Fachwissen.
Dieses Wissen bildet häufig die Grundlage für Preise, Produkte, Verhandlungen, technische Lösungen und interne Entscheidungen. Werden diese Informationen unbefugt offengelegt, können Wettbewerber Rückschlüsse auf Geschäftsmodelle und Planungen ziehen, Verhandlungspositionen können geschwächt und vertragliche Vertraulichkeitspflichten verletzt werden. Auch das Vertrauen von Kunden, Partnern und Mitarbeitenden kann dadurch beeinträchtigt werden.
Bei der Einführung von KI müssen deshalb die Anforderungen der DSGVO und der Schutz weiterer vertraulicher Unternehmensinformationen berücksichtigt werden. Eine geeignete KI-Umgebung muss sowohl den rechtmäßigen Umgang mit personenbezogenen Daten als auch den kontrollierten Zugriff auf vertrauliches Unternehmenswissen unterstützen.
Entscheidend ist der tatsächliche Datenfluss
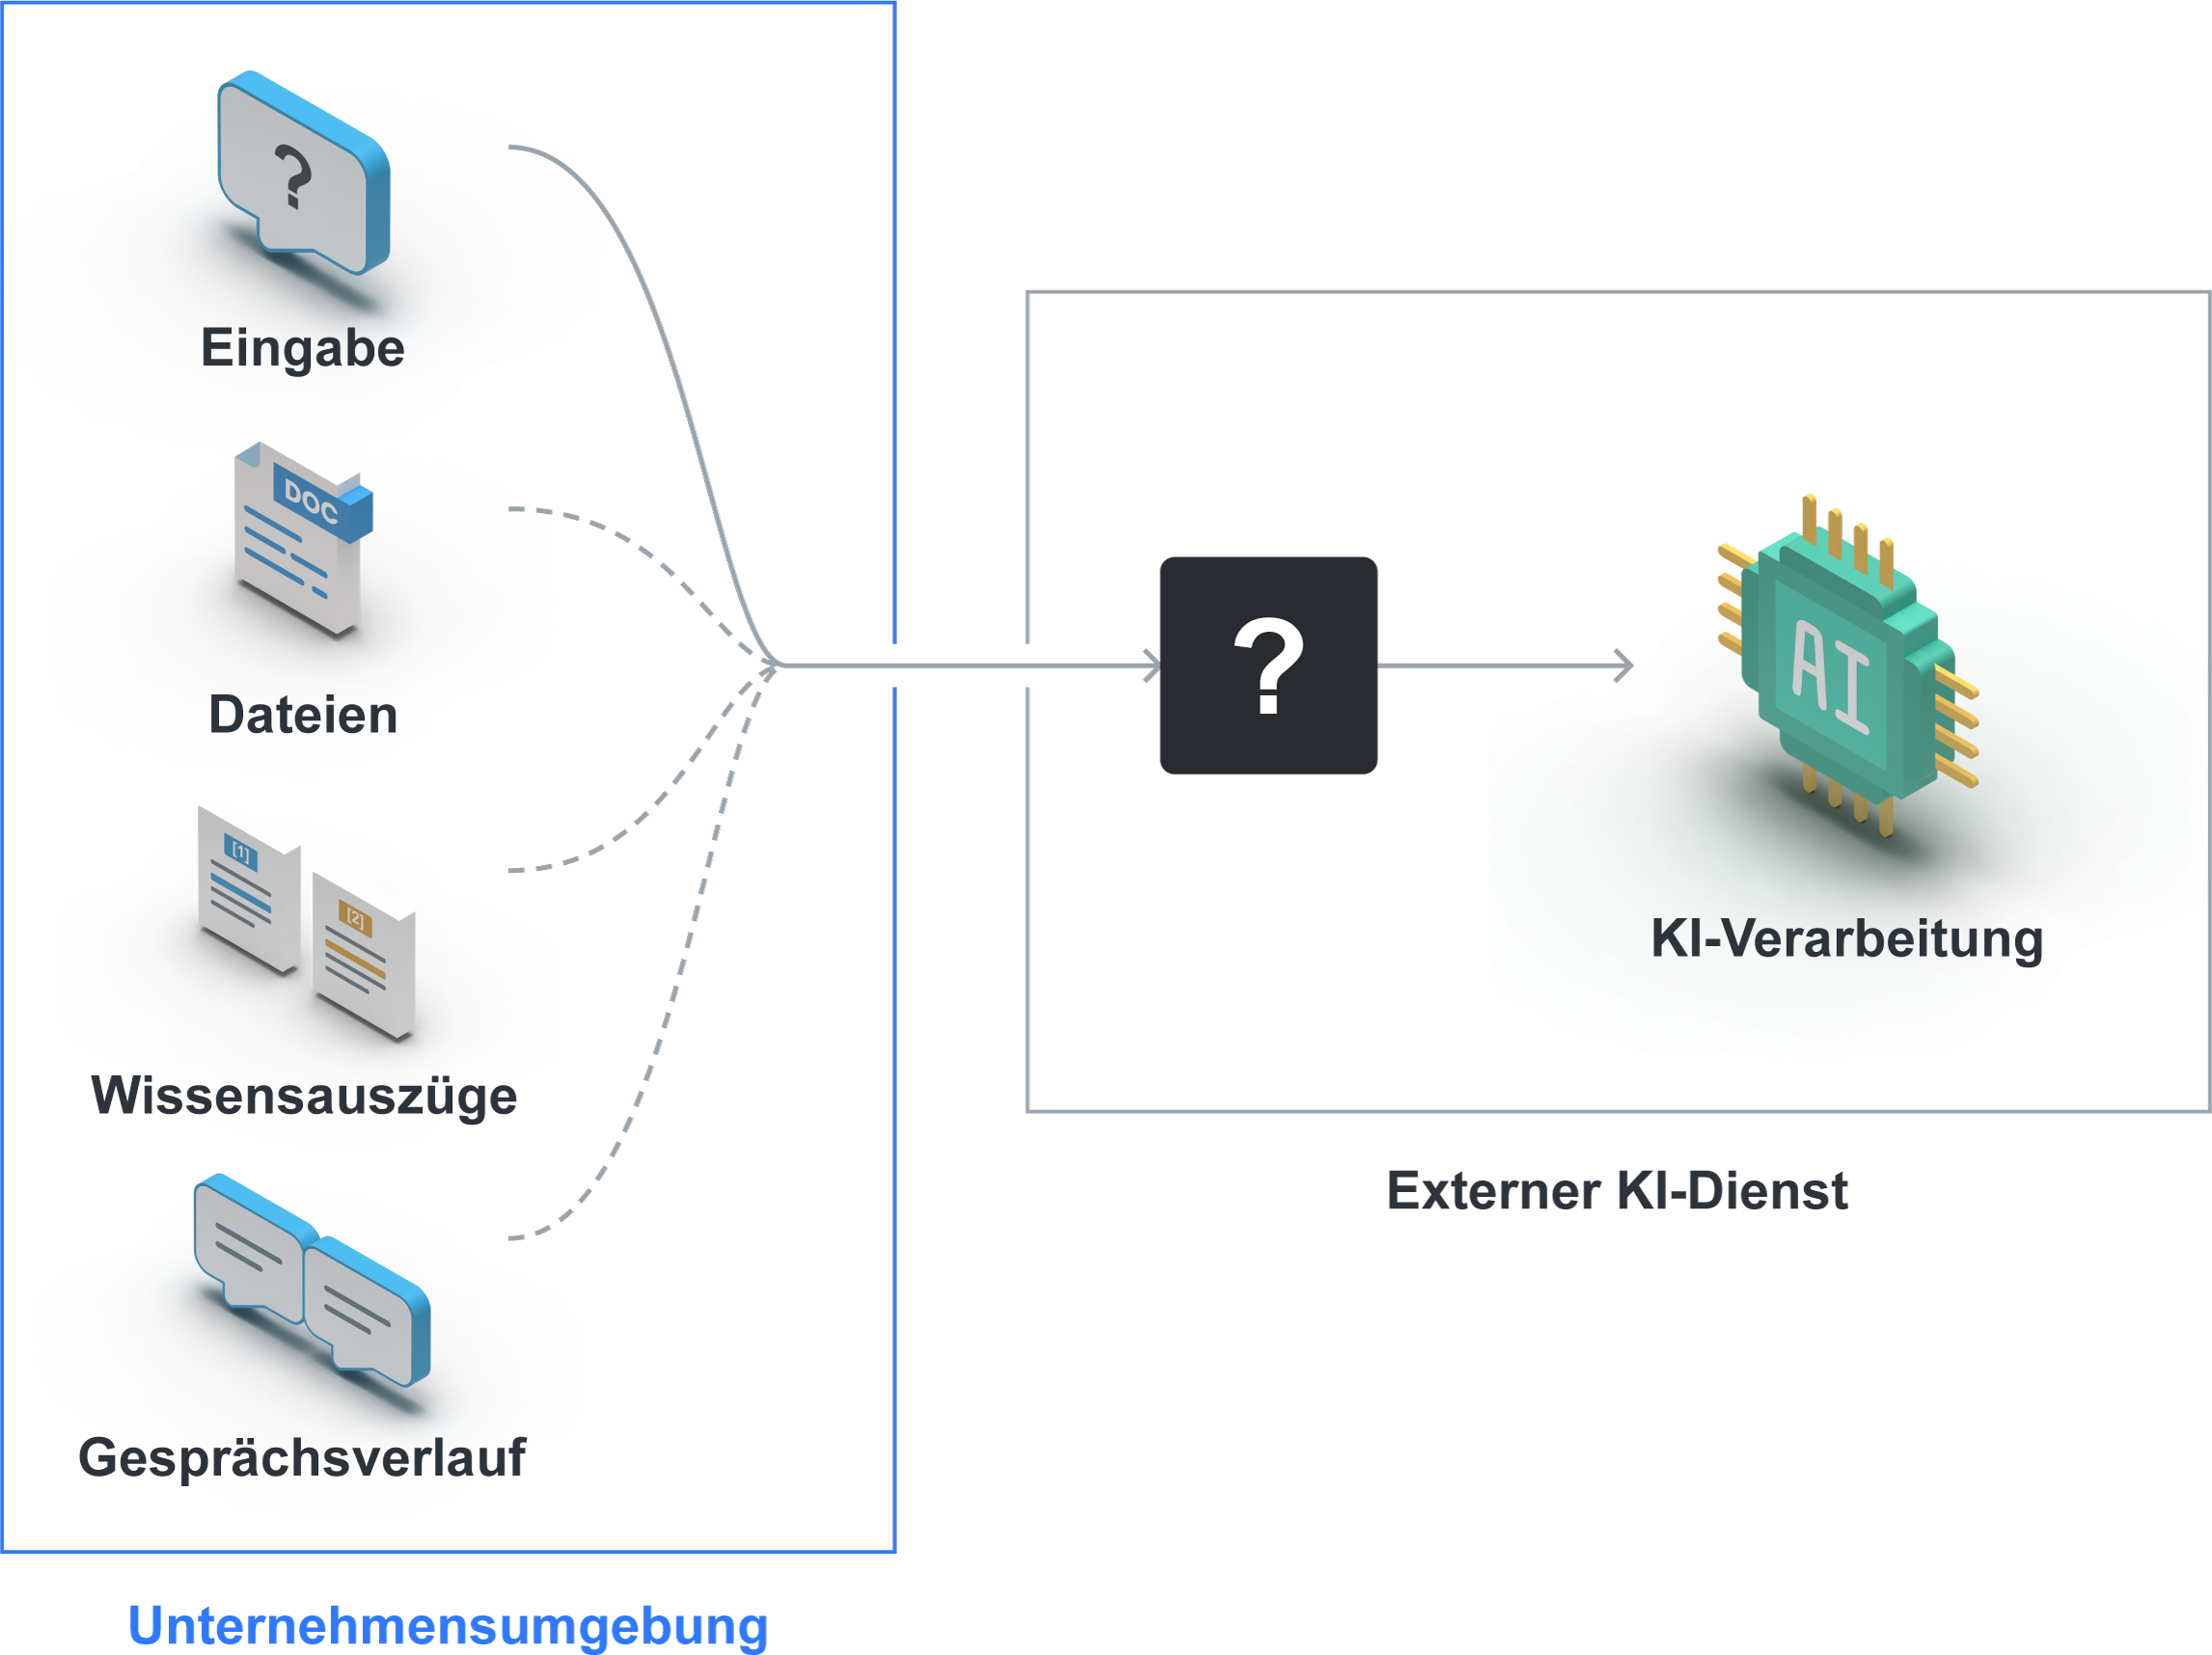
Für die Beurteilung einer KI-Lösung genügt es nicht, nur den Serverstandort oder den Speicherort hochgeladener Dokumente zu betrachten.
Eine einzige Anfrage kann deutlich mehr umfassen als den Text, den ein Mitarbeiter in das Eingabefeld schreibt. Auch hochgeladene Dokumente, passende Auszüge aus internen Wissensquellen und der bisherige Gesprächsverlauf können in die Antwort einfließen.
Unternehmen müssen deshalb prüfen, was Mitarbeitende eingeben und welche Dokumente, Datenquellen und gespeicherten Inhalte eine KI-Anwendung im Hintergrund einbezieht.
Bei externen KI-Diensten verlassen Anfragen und eingebundene Inhalte für die Verarbeitung die eigene Unternehmensumgebung. Sie werden an die Systeme des Anbieters übertragen und dort verarbeitet.
Unternehmen müssen nachvollziehen können:
- beteiligte Anbieter und weitere Dienstleister,
- Orte der Verarbeitung,
- Speicherfristen und Verwendungszwecke,
- zugriffsberechtigte Personen und Systeme,
- mögliche Übermittlungen an weitere Dienste oder in Drittländer.
Ein Betrieb auf Servern innerhalb Deutschlands oder der EU kann dabei relevant sein, beantwortet diese Fragen aber nicht vollständig. Entscheidend bleibt, welchen Weg die Daten tatsächlich nehmen.
Was lokale KI-Verarbeitung verändert
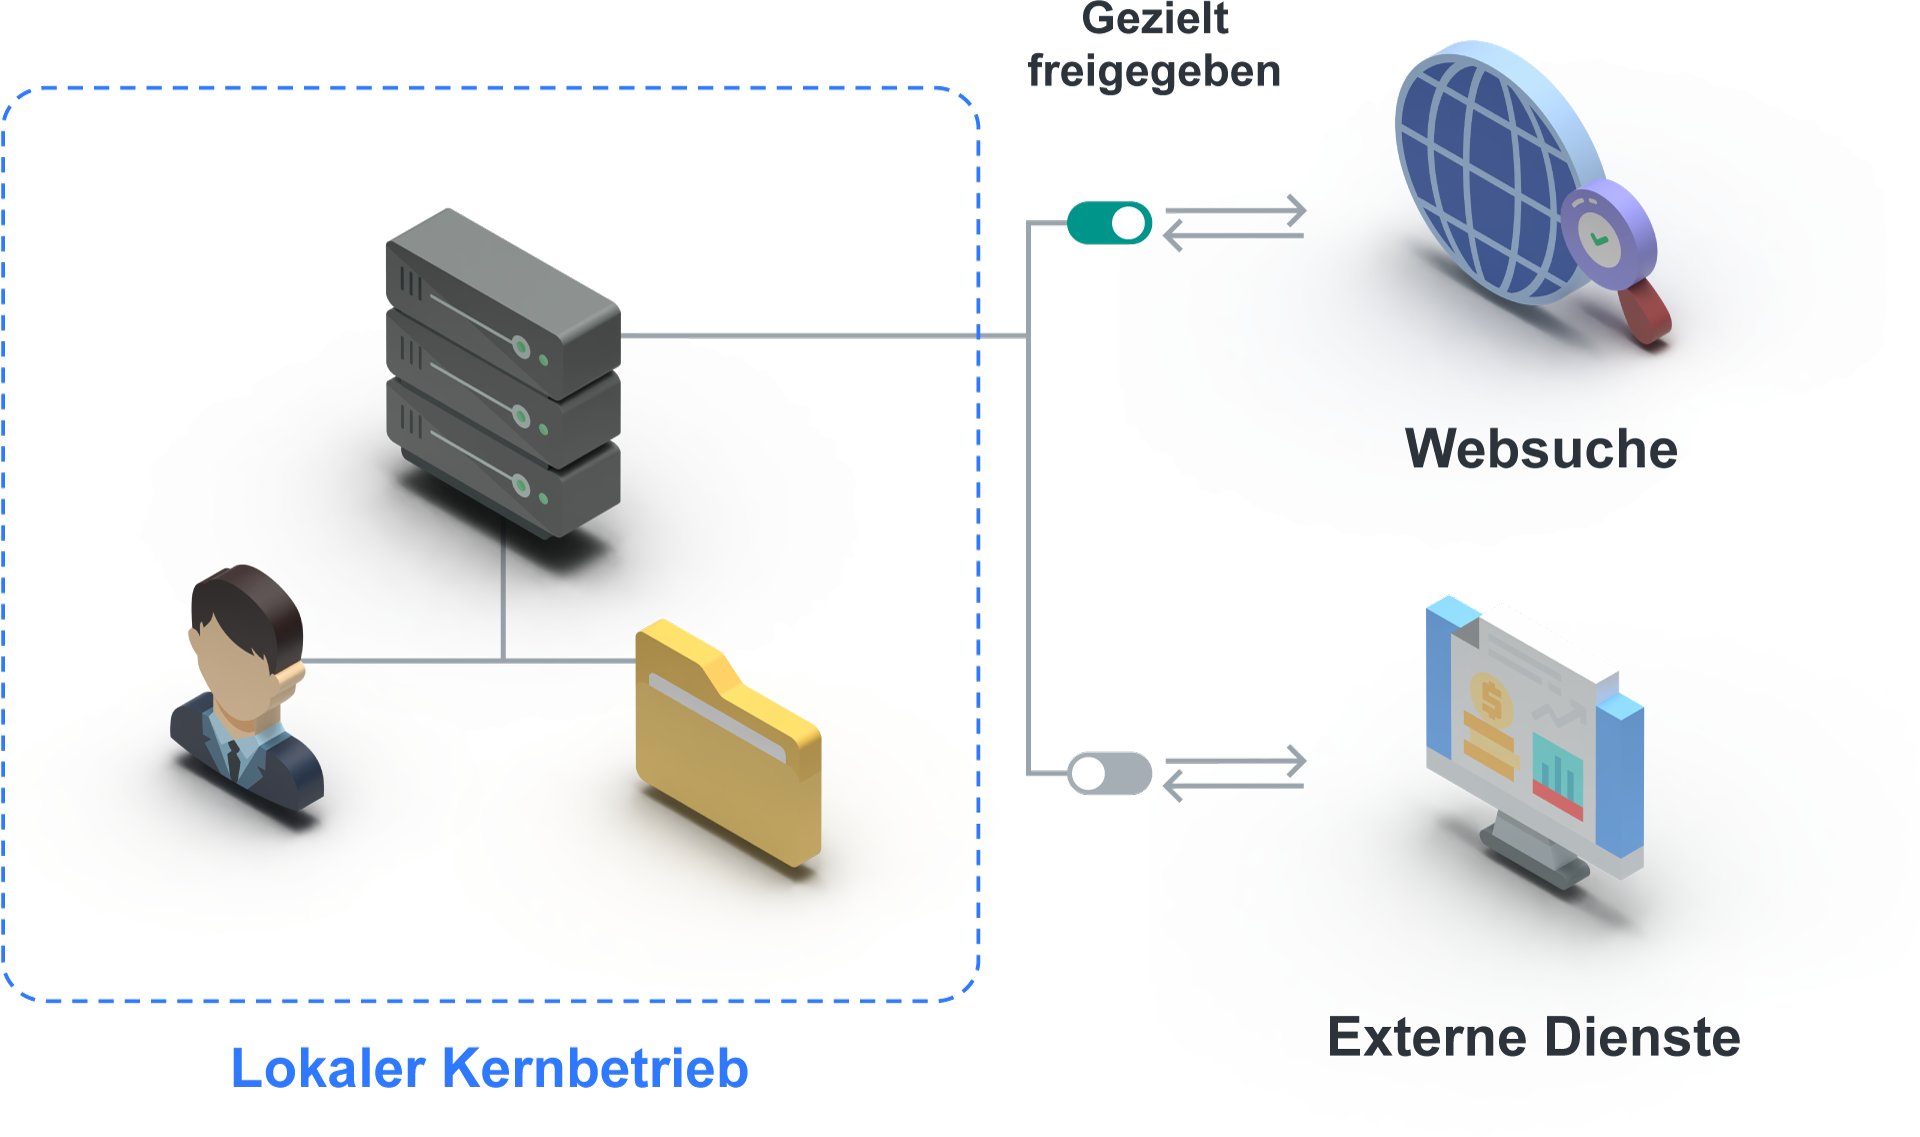
Beim vollständig lokalen Betrieb der IOWIS Plattform läuft dieser gesamte Kernprozess innerhalb Ihrer Infrastruktur ab. Eingaben, bereitgestellte Dokumente, intern abgerufene Wissensinhalte und erzeugte Antworten werden dort verarbeitet. Auch Plattformdaten wie Chatverläufe und technische Protokolle verbleiben in der lokalen Umgebung.
Die eingesetzten Sprachmodelle und die zentralen KI-Verarbeitungsprozesse laufen auf abgestimmter Hardware in Ihrem Unternehmen. Die für eine Antwort benötigten Unternehmensinhalte werden nicht an externe KI- oder Modellanbieter übertragen.
Der Kernbetrieb ist ohne dauerhafte Internetverbindung möglich. Eine Verbindung nach außen wird nur für Funktionen eingerichtet, die ausdrücklich auf externe Informationen oder Dienste zugreifen sollen. Dazu können eine Websuche, eine externe Datenquelle oder ein angebundenes Unternehmenssystem gehören.
Die Plattform wird in die vorhandene System- und Netzwerkumgebung eingebunden. Ihr Unternehmen steuert, welche Verbindungen zugelassen werden, welche Systeme miteinander kommunizieren dürfen und welche Funktionen ausschließlich innerhalb der eigenen Infrastruktur arbeiten.
So kann Ihr Unternehmen festlegen, welche Funktionen ausschließlich lokal arbeiten und welche Daten mit externen Systemen austauschen dürfen.
Datenschutz am konkreten Einsatz ausrichten
Welche Datenschutzanforderungen bestehen, hängt von der Aufgabe, den verwendeten Daten und dem vorgesehenen Nutzerkreis ab. Ein KI-Assistent für technische Dokumentationen ist anders zu bewerten als eine Anwendung für Personalthemen, Kundenkommunikation oder medizinische Informationen.
Vor der Einführung sollte deshalb feststehen, wofür die KI genutzt wird, welche Inhalte sie dafür benötigt und welche Personen mit ihr arbeiten sollen.
Zweck und Datenumfang festlegen
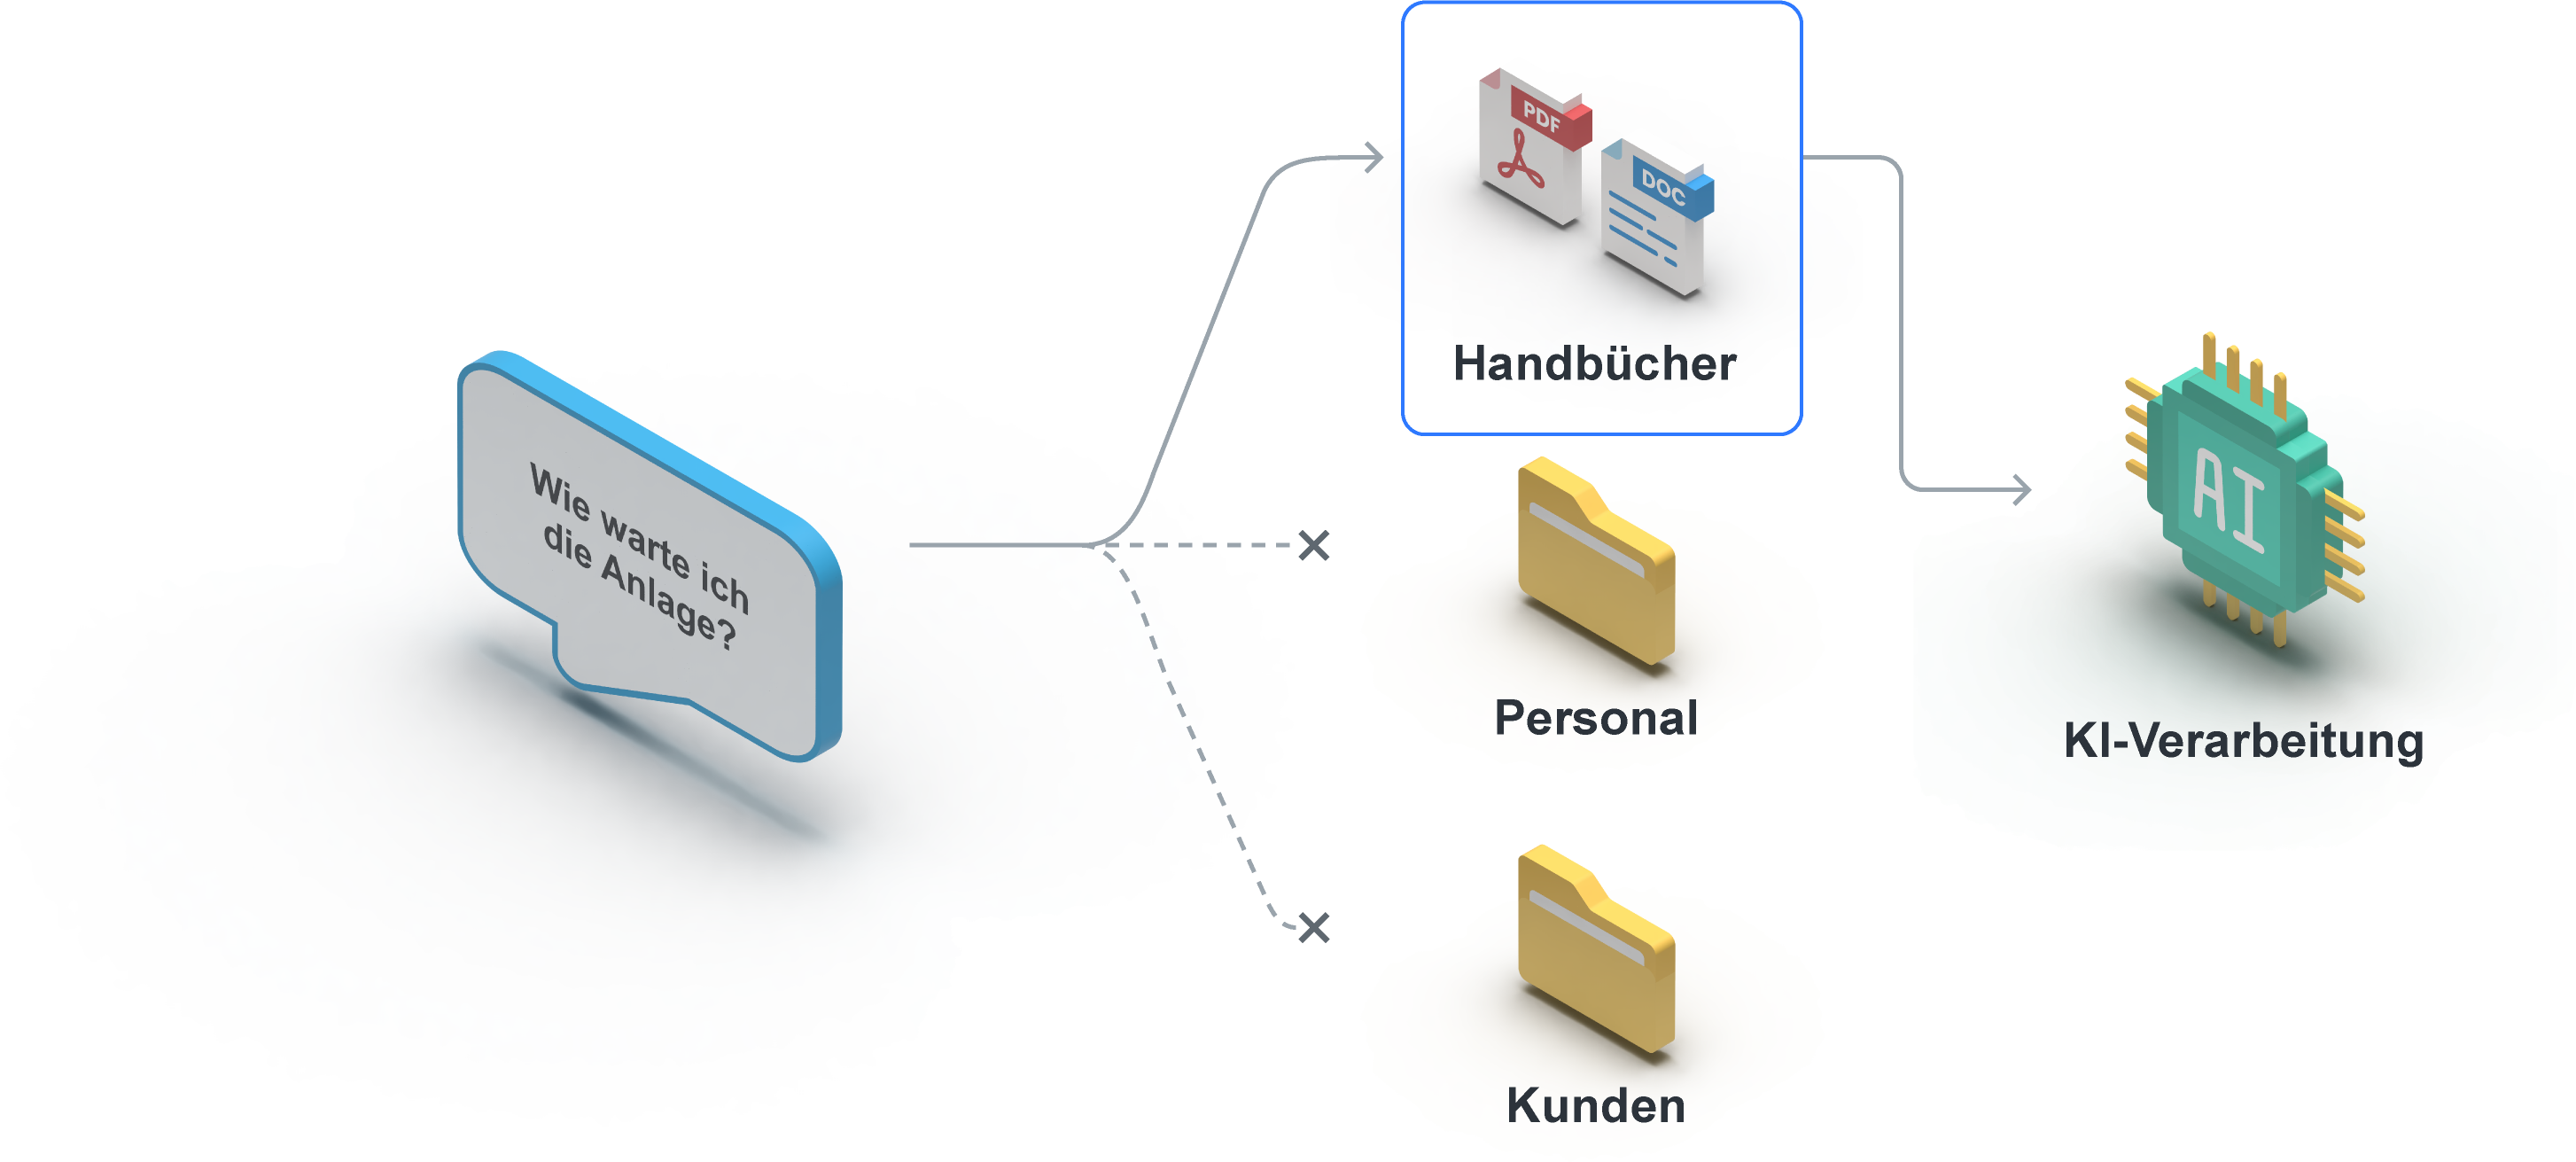
Ein KI-Assistent sollte nur auf die Informationen zugreifen, die er für seine Aufgabe benötigt.
Für technische Fragen können beispielsweise Handbücher und Systemdokumentationen ausreichen. Personalunterlagen oder Kundendaten wären für diesen Anwendungsfall weder erforderlich noch sinnvoll.
Werden personenbezogene Daten verarbeitet, müssen außerdem der Verarbeitungszweck, die passende Rechtsgrundlage und mögliche Informationspflichten berücksichtigt werden. Bei Anwendungen mit voraussichtlich hohen Risiken kann zusätzlich eine Datenschutz-Folgenabschätzung erforderlich sein.
Zugriffe und Verantwortlichkeiten klären
Ein gemeinsamer Zugang zur KI-Plattform bedeutet nicht, dass alle Mitarbeitenden dieselben Unternehmensinformationen verwenden können.
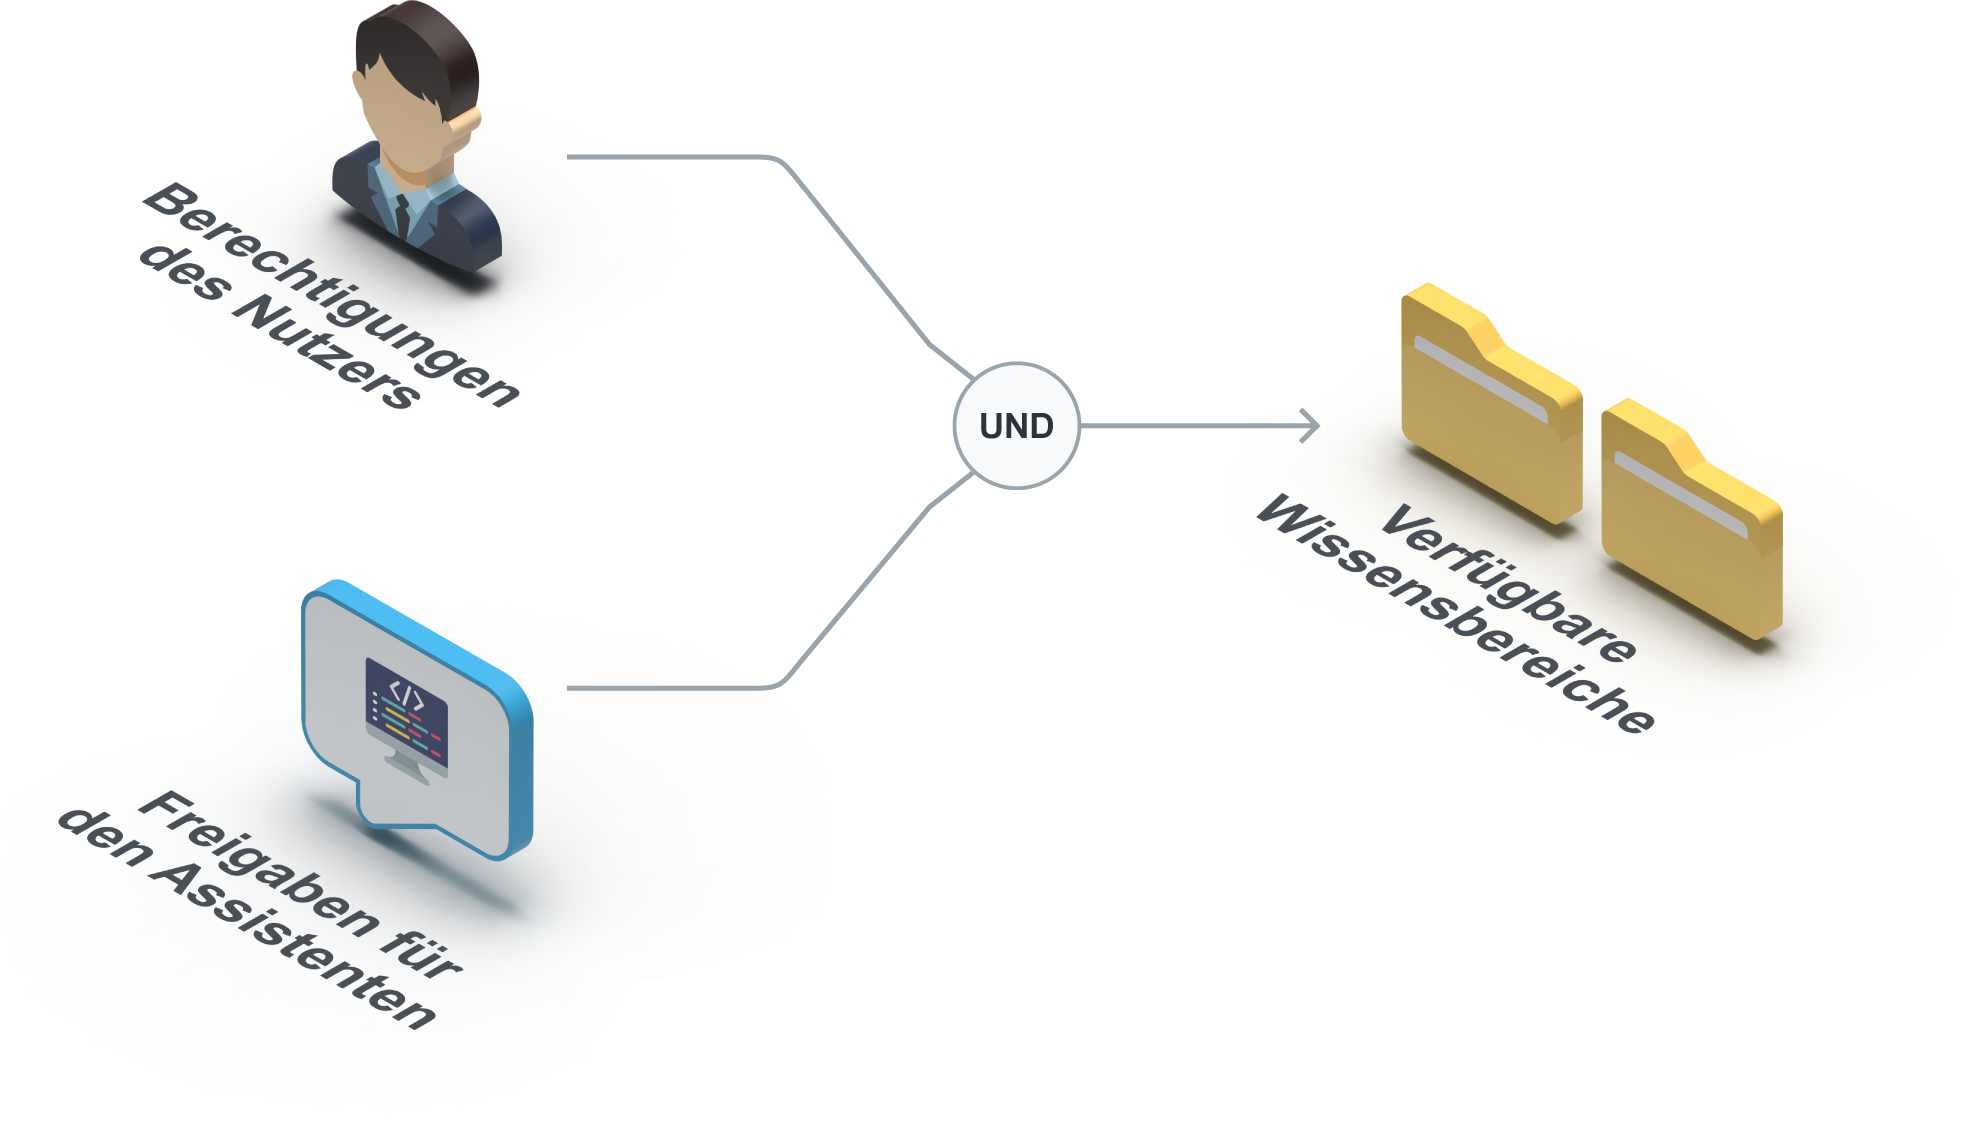
Dokumente und Wissensquellen lassen sich nach Abteilungen, Aufgaben und Vertraulichkeitsstufen trennen. Zusätzlich kann festgelegt werden, welche Nutzer und Gruppen auf einen bestimmten Assistenten oder Wissensbereich zugreifen dürfen.
Die Konfiguration muss sicherstellen, dass nur die für den jeweiligen Nutzer und den eingesetzten KI-Assistenten freigegebenen Inhalte berücksichtigt werden. Bestehende Zuständigkeits- und Vertraulichkeitsgrenzen bleiben damit auch bei der Nutzung über eine gemeinsame Oberfläche erhalten.
Je sensibler die verwendeten Informationen sind, desto genauer müssen auch die Verantwortlichkeiten festgelegt werden. Dazu gehört, wer Assistenten und Wissensbereiche verwalten, Datenquellen anbinden und Änderungen an der Konfiguration freigeben darf.
Externe Funktionen bewusst einplanen
Websuche, Kommunikationsplattformen und angebundene Fachsysteme können den Funktionsumfang der IOWIS Plattform erweitern. Jede Anbindung besitzt jedoch einen eigenen Datenfluss.
Für jede externe Funktion sollte deshalb feststehen, welche Daten übertragen werden, welchem Zweck die Verbindung dient und welche Nutzer sie verwenden dürfen.
Diese Bewertung erfolgt getrennt vom lokalen Kernbetrieb. Der lokale Kernbetrieb bleibt dabei unabhängig von einem permanent erreichbaren externen KI-Dienst.
Wie die IOWIS Plattform Vorgaben technisch abbildet
Die IOWIS Plattform stellt die Funktionen bereit, mit denen Ihr Unternehmen seine Vorgaben für Daten, Zugriffe und Verbindungen technisch abbilden kann.
Lokaler Betrieb und Netzwerksteuerung
Beim vollständig lokalen Betrieb laufen Plattform, Sprachmodelle und zentrale Verarbeitungsprozesse auf Hardware in Ihrer Infrastruktur und werden in Ihre System- und Netzwerkumgebung eingebunden.
Über eigene technische Vorgaben kann Ihr Unternehmen steuern:
- welche internen Systeme erreichbar sind,
- welche Verbindungen nach außen bestehen,
- welche Funktionen auf externe Systeme zugreifen dürfen,
- welche Bereiche ohne dauerhafte Internetverbindung genutzt werden.
Auch Updates können offline bereitgestellt und eingespielt werden.
Rollen, Berechtigungen und Benutzerverwaltung
Administratoren können Berechtigungen für Nutzer, Gruppen, Assistenten, Dateien, Wissensdatenbanken, Arbeitsbereiche, Werkzeuge und Integrationen vergeben.
Wissensbereiche können nach Aufgaben, Abteilungen oder Vertraulichkeitsstufen getrennt und mit den jeweils vorgesehenen Nutzergruppen und Assistenten verbunden werden.
Bei einer Anfrage werden nur die Inhalte berücksichtigt, die für den Nutzer und den verwendeten Assistenten freigegeben sind.
Über Single Sign-on und LDAP kann die IOWIS Plattform an vorhandene Benutzer- und Gruppenstrukturen angebunden werden. Damit lässt sich der Zugang zur KI-Umgebung in Ihre bestehende Identitäts- und Benutzerverwaltung integrieren.
Wie das im Arbeitsalltag funktioniert, zeigt beatmet24: Mitarbeitende können Fragen zu ihren eigenen arbeitsvertraglichen Unterlagen stellen, ohne Zugriff auf die Dokumente anderer Beschäftigter zu erhalten. Die Verarbeitung findet dabei auf der lokalen Infrastruktur des Unternehmens statt.
Aufbewahrung und Nachvollziehbarkeit
Für unterschiedliche Inhalte, Nutzungsdaten und Protokolle können eigene Aufbewahrungs- und Löschfristen festgelegt werden.
Speicherzeiträume lassen sich passend zum jeweiligen Zweck begrenzen und interne Aufbewahrungs- und Datenschutzvorgaben technisch abbilden.
Audit Logs dokumentieren relevante System-, Nutzungs- und Administrationsvorgänge.
Berechtigte Administratoren können damit unter anderem Änderungen an Rollen, Assistenten und Wissensbereichen sowie relevante Zugriffe und Konfigurationsänderungen nachvollziehen.
KI mit internen Daten
kontrolliert einsetzen
Gemeinsam besprechen wir Ihren Anwendungsfall und wie Sie dabei personenbezogene Daten und vertrauliches Unternehmenswissen mit der IOWIS Plattform verarbeiten können.
Dabei betrachten wir die benötigten Funktionen, internen Datenquellen, Zugriffsrechte, Speicherregeln, externen Verbindungen und die lokale technische Umgebung.
Häufige Fragen zum Datenschutz bei KI
Ist eine lokal betriebene KI automatisch DSGVO-konform?
Nein, nicht pauschal. Die IOWIS Plattform schafft jedoch zentrale technische Voraussetzungen für einen DSGVO-konformen Einsatz.
Beim vollständig lokalen Betrieb laufen Sprachmodelle und zentrale KI-Verarbeitungsprozesse innerhalb der Kundenumgebung. Unternehmensinhalte werden nicht zur Verarbeitung an externe KI-Anbieter übertragen. Zugriffsrechte, Aufbewahrungs- und Löschfristen, Protokollierung und externe Verbindungen können kontrolliert und an den jeweiligen Einsatz angepasst werden.
Ob der konkrete Anwendungsfall DSGVO-konform ist, hängt zusätzlich davon ab, welche Daten zu welchem Zweck verarbeitet werden und auf welcher Rechtsgrundlage dies geschieht.
Können mit der IOWIS Plattform personenbezogene und sensible Daten verarbeitet werden?
Ja. Personenbezogene und vertrauliche Informationen können innerhalb der lokalen Kundenumgebung verarbeitet und für freigegebene KI-Anwendungen genutzt werden.
Die Plattform stellt dafür unter anderem granulare Zugriffsrechte, getrennte Wissensbereiche, konfigurierbare Löschfristen und Protokollierungsfunktionen bereit. Welche rechtlichen Anforderungen für die konkrete Verarbeitung gelten, richtet sich nach dem jeweiligen Anwendungsfall.
Wie werden Chatverläufe, Dokumente und andere Inhalte gespeichert und gelöscht?
Chatverläufe, Dokumente und weitere Plattformdaten werden innerhalb der Kundenumgebung gespeichert.
Nutzer können eigene Chats löschen. Administratoren können außerdem Aufbewahrungs- und Löschfristen für unterschiedliche Inhalte und Nutzungsdaten festlegen.
Werden Dokumente aus einer Wissensdatenbank entfernt, werden auch die daraus erzeugten Chunks, Embeddings und Einträge in der Vektordatenbank gelöscht. Datensicherungen richten sich nach den Backup- und Löschprozessen des Unternehmens.
Können Administratoren die Chats anderer Mitarbeitender einsehen?
Nein. Administratoren erhalten keinen pauschalen Zugriff auf die vollständigen Chatverläufe anderer Nutzer.
Über rollen- und beziehungsbasierte Berechtigungen können administrative Rechte granular festgelegt werden. Für Administration, Nutzungsanalyse und Nachvollziehbarkeit stehen die dafür vorgesehenen System-, Nutzungs- und Protokolldaten zur Verfügung.
Hat IOWIS dauerhaft Zugriff auf unser System oder erhält Daten aus unserer Infrastruktur?
Nein. IOWIS besitzt standardmäßig keinen administrativen Fernzugriff auf die Plattform. Die Plattform übermittelt auch keine Telemetrie, Nutzungsstatistiken, Fehlerberichte oder Unternehmensinhalte an IOWIS.
Benötigt IOWIS für einen Supportfall Zugriff auf das System, entscheiden Sie, ob und wie dieser eingerichtet wird. Möglich ist beispielsweise ein vorübergehend freigegebener Remotezugang. Auf Wunsch kann ein Vor-Ort-Einsatz separat vereinbart werden.